Google Workspace
Cuenta de servicio de Google frente a OAuth
Cuál elegir para pantallas de sala
Compara los dos métodos de autenticación de Google que admite The Room Display — cuenta de servicio con delegación en todo el dominio frente a OAuth por cuenta — con una tabla de ventajas y desventajas.
Respuesta corta: usa una cuenta de servicio si vas a desplegar muchas salas, quieres un funcionamiento desatendido a largo plazo y tienes acceso de administrador de Google Workspace — se autentica una vez mediante delegación en todo el dominio y nunca necesita que una persona vuelva a iniciar sesión. Usa OAuth si tienes un puñado de salas, no te apetece trabajar en la consola de administración, o simplemente quieres el camino más rápido hacia una pantalla funcionando — inicias sesión por iPad con una cuenta de Google. Ambos son seguros; la elección depende de la escala y de quién gestiona la configuración.
The Room Display admite dos formas de conectarse a Google Calendar, y las pantallas de configuración facilitan elegir cualquiera de las dos. Pero se adaptan a situaciones muy diferentes, y elegir mal significa o bien pelearse con la consola de administración por una sola sala, o bien vigilar inicios de sesión en cincuenta. Así es como decidir.
Los dos métodos, en un párrafo cada uno
Cuenta de servicio. Una cuenta de servicio es una identidad de Google no humana con una clave privada. Con la delegación en todo el dominio activada en la Consola de administración de Google Workspace, puede leer y escribir el calendario de cualquier sala de tu organización sin que ninguna persona inicie sesión jamás. La configuras una vez, y todos los iPads la usan. Este es el modelo pensado para flotas.
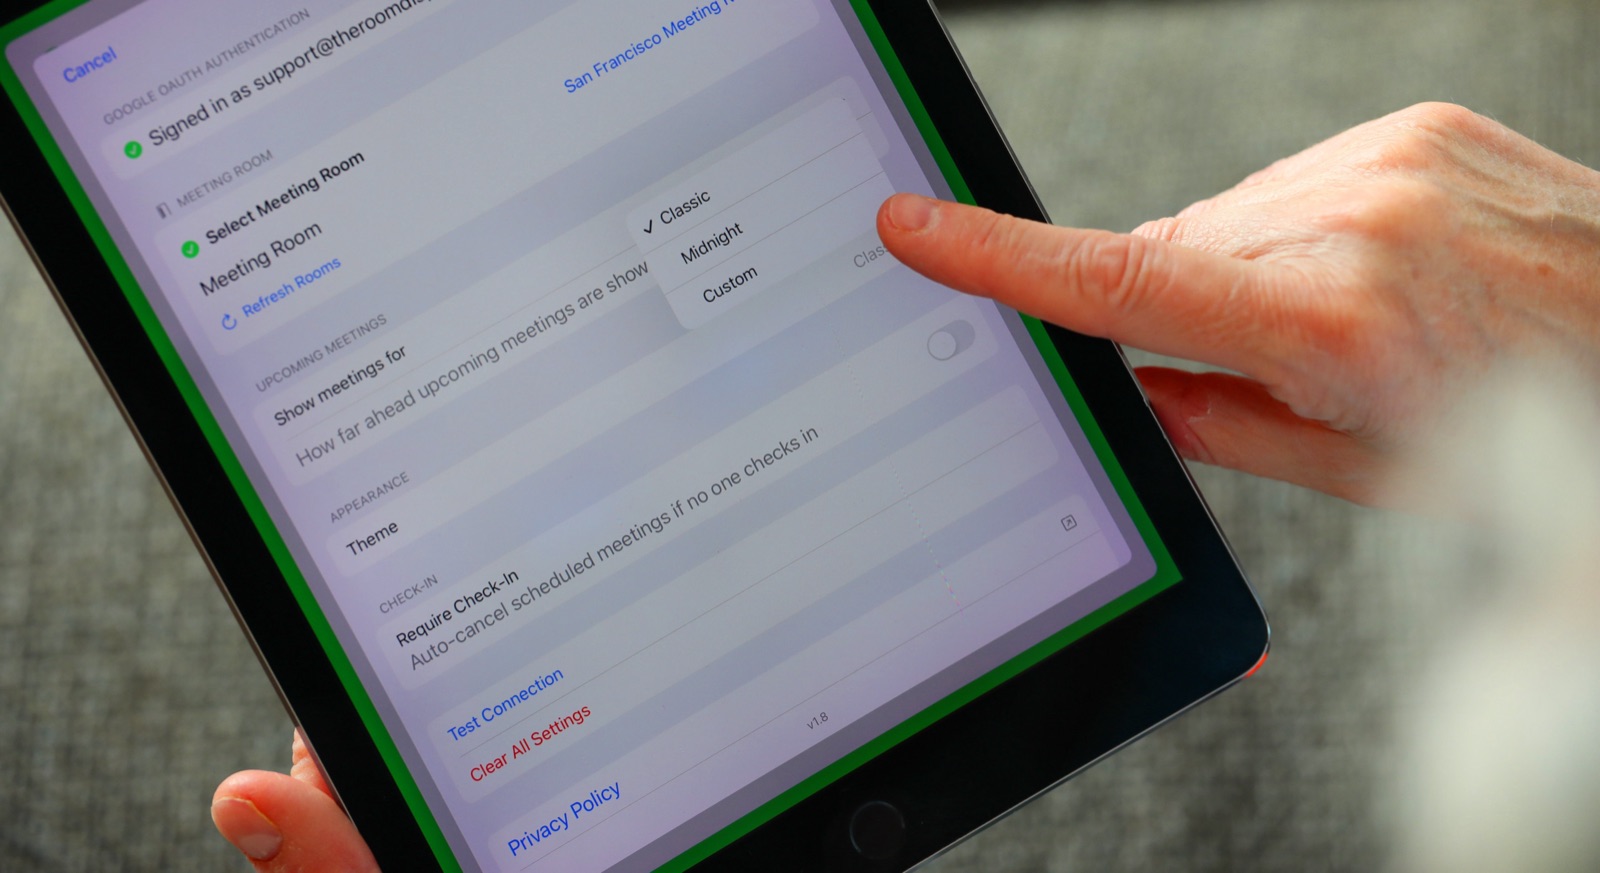
OAuth. OAuth es el flujo familiar de "Iniciar sesión con Google". En cada iPad inicias sesión con una cuenta de Google que tiene acceso al calendario de la sala, apruebas los permisos, y ya está activo. Sin consola de administración, sin claves privadas — pero la credencial está vinculada a una cuenta real y a su acceso.
Comparativa lado a lado
| Factor | Cuenta de servicio | OAuth |
|---|---|---|
| Mejor para | Muchas salas, despliegues gestionados por TI | 1–10 salas, configuración rápida |
| Requiere administrador de Workspace | Sí (delegación en todo el dominio) | No |
| Esfuerzo de configuración | Mayor, una sola vez | Bajo, por iPad |
| Funcionamiento desatendido a largo plazo | Sí — sin reautenticación | El inicio de sesión puede necesitar renovarse de vez en cuando |
| Obtiene todas las salas automáticamente | Sí (Admin SDK) | Limitado a lo que la cuenta puede ver |
| Tipo de credencial | Clave privada (JSON) | Token de inicio de sesión de la cuenta |
| Revocación | Eliminar la delegación / desactivar la clave | Revocar el acceso de la cuenta |
Cuándo elegir una cuenta de servicio
Elige la vía de cuenta de servicio si se cumple alguna de estas condiciones:
- Vas a desplegar más de un puñado de salas, especialmente en varios edificios.
- Quieres pantallas que funcionen durante años sin que nadie vuelva a autenticarse.
- Quieres que la app descubra automáticamente cada recurso de sala — la cuenta de servicio usa la API Admin SDK Directory para enumerar todos los recursos de calendario del dominio, así que solo tienes que elegir cada sala de una lista.
- Tu equipo de TI es el propietario del despliegue y se siente cómodo en la Consola de administración de Google Workspace.
El coste inicial es real: creas la cuenta de servicio en Google Cloud, activas las API de Calendar y Admin SDK, y autorizas su ID de cliente con dos permisos en la Consola de administración. Pero lo haces una vez para toda la flota. Nuestra guía de reservas de Google Workspace repasa los pasos de la consola, y la guía de recursos de sala cubre la parte de los recursos.
Cuándo elegir OAuth
Elige OAuth si:
- Tienes una sala o una oficina pequeña y quieres estar activo en cinco minutos.
- No tienes o no quieres que intervenga el administrador de Workspace.
- Estás haciendo una prueba piloto de The Room Display antes de comprometerte a un despliegue más amplio.
- Prefieres no tener que almacenar ni gestionar claves privadas.
La contrapartida: OAuth vincula cada pantalla a una cuenta con sesión iniciada, y su visibilidad se limita a los calendarios a los que esa cuenta puede acceder. Para una instalación pequeña eso no es un problema. Para cincuenta salas se convierte en cincuenta inicios de sesión que mantener — que es exactamente la molestia que elimina la cuenta de servicio.
Consideraciones de seguridad
Ambos métodos son sólidos. Los matices:
- Mínimo privilegio. Una cuenta de servicio solo tiene los dos permisos que le concedes — acceso al calendario y acceso de solo lectura al directorio de recursos de sala. No es una superadministradora. La delegación en todo el dominio se limita exactamente a esos permisos.
- Gestión de la clave. La clave privada de la cuenta de servicio es sensible. The Room Display la almacena en el Llavero de iOS, no en ajustes en texto plano. Trata el archivo JSON como tratarías cualquier secreto — entrégalo de forma segura (la app admite la importación por AirDrop) y no lo envíes por correo electrónico.
- Arquitectura solo local. Elijas el método que elijas, la app habla directamente con Google — no hay ninguna nube de terceros en medio almacenando los datos de tu calendario o tus credenciales. Es una ventaja genuina de privacidad y RGPD frente a las plataformas SaaS de reserva de salas. Más sobre el modelo de seguridad en seguridad de la pantalla de sala.
- La revocación es limpia. Desactiva la clave de la cuenta de servicio o elimina su delegación para cortar todas las pantallas de golpe; revoca el acceso de una cuenta para cortar sus pantallas con OAuth.
Una regla de decisión sencilla
Si eres un administrador de TI desplegando salas en toda una organización, usa una cuenta de servicio — el trabajo previo en la consola se amortiza de inmediato y la flota funciona sola después. Si eres un equipo pequeño o un gestor de oficina configurando unas pocas salas tú mismo, usa OAuth y sigue con tu día. Siempre puedes empezar con OAuth para una prueba piloto y pasar a una cuenta de servicio cuando escales — consulta desplegar de 10 a 50 salas sin un proyecto de TI.
Preguntas frecuentes
¿Es una cuenta de servicio más segura que OAuth?
Ninguna es inherentemente más segura. Una cuenta de servicio se limita exactamente a los dos permisos de calendario/directorio que le concedes; OAuth está vinculado al acceso de una cuenta real. La clave con una cuenta de servicio es proteger su clave privada, que la app guarda en el Llavero.
¿Microsoft 365 también tiene una opción de cuenta de servicio?
No. Microsoft 365 usa solo OAuth a través de la API de Microsoft Graph — no existe un equivalente de cuenta de servicio de Microsoft. Las cuentas de servicio son una función de Google Workspace.
¿Puede la cuenta de servicio ver salas a las que nadie se ha suscrito?
Sí — esa es una ventaja clave. Usa la API Admin SDK Directory para listar todos los recursos de calendario del dominio, no solo los calendarios que un usuario ha añadido, así que todas las salas aparecen automáticamente.
¿Necesito derechos de administrador de Google Workspace para OAuth?
No. OAuth es un inicio de sesión por cuenta y no necesita cambios en la consola de administración, por eso encaja bien en instalaciones pequeñas. Las cuentas de servicio requieren acceso de administrador para activar la delegación en todo el dominio.
¿Puedo cambiar de método más adelante?
Sí. Puedes empezar con OAuth para una prueba piloto y reconfigurar las pantallas para usar una cuenta de servicio cuando escales, o al revés. La sala y sus reservas no se ven afectadas.
Guías relacionadas
- Guía de reservas de salas de reuniones de Google Workspace
- Guía de recursos de sala de Google Calendar
- Gestionar recursos de sala de Google Calendar a escala