Google Workspace
Google-tjänstekonto kontra OAuth
Vilket ska du välja för mötesrumsskärmar
Jämför de två Google-autentiseringsmetoderna som The Room Display stödjer — tjänstekonto med domänomfattande delegering kontra OAuth per konto — med en jämförelsetabell.
Kort svar: använd ett tjänstekonto om ni distribuerar många rum, vill ha obevakad drift under lång tid och har administratörsåtkomst till Google Workspace — det autentiserar en gång via domänomfattande delegering och behöver aldrig en människa som loggar in igen. Använd OAuth om ni har en handfull rum, inget intresse av arbete i adminkonsolen, eller bara vill ha den snabbaste vägen till en fungerande skärm — ni loggar in per iPad med ett Google-konto. Båda är säkra; valet handlar om skala och vem som äger konfigurationen.
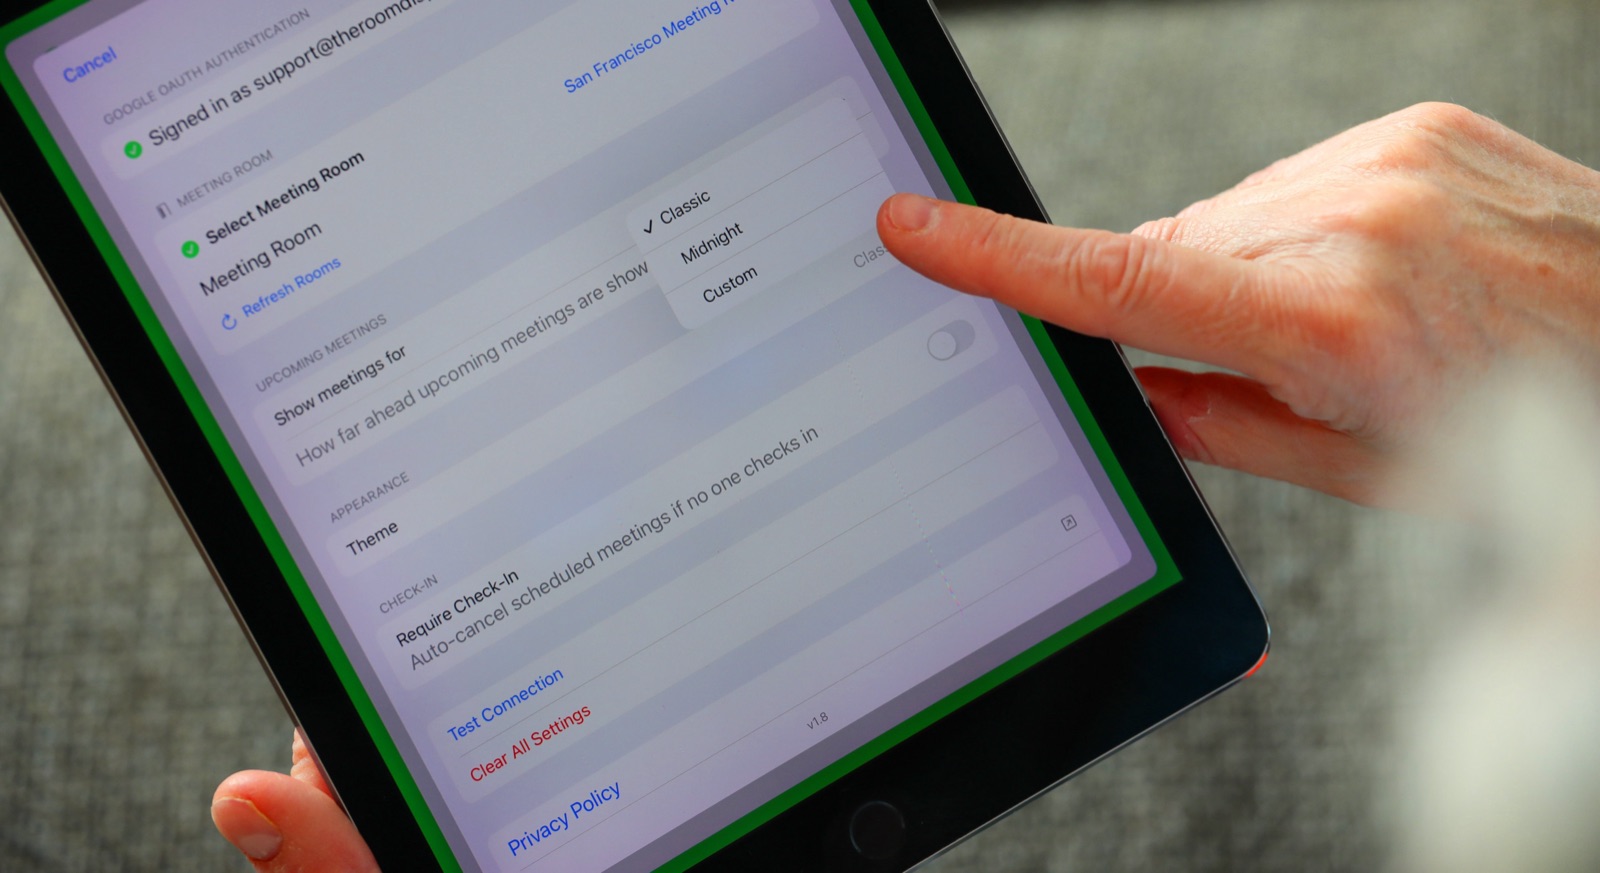
The Room Display stödjer två sätt att ansluta till Google Kalender, och konfigurationsskärmarna gör det enkelt att välja endera. Men de passar väldigt olika situationer, och att välja fel innebär antingen att kämpa mot adminkonsolen för ett enda rum, eller att passa upp på inloggningar över femtio. Så här bestämmer ni er.
De två metoderna på ett stycke var
Tjänstekonto. Ett tjänstekonto är en icke-mänsklig Google-identitet med en privat nyckel. Med domänomfattande delegering aktiverad i Google Workspace admin-konsol kan det läsa och skriva till valfri rumskalender i organisationen utan att en person någonsin loggar in. Ni konfigurerar det en gång, och varje iPad använder det. Det här är modellen byggd för flottor.
OAuth. OAuth är det välbekanta flödet "Logga in med Google". På varje iPad loggar ni in med ett Google-konto som har åtkomst till rummets kalender, godkänner behörigheterna, och är sedan i drift. Ingen adminkonsol, inga privata nycklar — men autentiseringsuppgiften är knuten till ett riktigt konto och dess åtkomst.
Jämförelse sida vid sida
| Faktor | Tjänstekonto | OAuth |
|---|---|---|
| Bäst för | Många rum, IT-ägda utrullningar | 1–10 rum, snabb konfiguration |
| Kräver Workspace-administratör | Ja (domänomfattande delegering) | Nej |
| Konfigurationsinsats | Högre, en gång | Låg, per iPad |
| Obevakad drift på lång sikt | Ja — ingen omautentisering | Inloggning kan behöva förnyas ibland |
| Hämtar alla rum automatiskt | Ja (Admin SDK) | Begränsat till vad kontot kan se |
| Typ av autentiseringsuppgift | Privat nyckel (JSON) | Inloggningstoken för konto |
| Återkallning | Ta bort delegering / inaktivera nyckel | Återkalla kontots åtkomst |
När ni ska välja ett tjänstekonto
Välj tjänstekontovägen om något av följande stämmer:
- Ni distribuerar fler än en handfull rum, särskilt över flera byggnader.
- Ni vill ha skärmar som körs i åratal utan att någon behöver autentisera om.
- Ni vill att appen ska upptäcka varje rumsresurs automatiskt — tjänstekontot använder Admin SDK Directory API för att räkna upp alla kalenderresurser i domänen, så ni väljer bara varje rum från en lista.
- Ert IT-team äger distributionen och känner sig bekväma i Google Workspace admin-konsol.
Engångskostnaden är verklig: ni skapar tjänstekontot i Google Cloud, aktiverar Calendar- och Admin SDK-API:erna, och auktoriserar dess klient-ID med två behörighetsomfång i adminkonsolen. Men ni gör det en gång för hela flottan. Vår guide för bokning i Google Workspace går igenom konsolstegen, och guiden för rumsresurser täcker resurssidan.
När ni ska välja OAuth
Välj OAuth om:
- Ni har ett rum eller ett litet kontor och vill vara i drift inom fem minuter.
- Ni inte har eller inte vill involvera Workspace-administration.
- Ni pilottestar The Room Display innan ni satsar på en bredare utrullning.
- Ni föredrar inga privata nycklar att lagra eller hantera.
Avvägningen: OAuth knyter varje skärm till ett inloggat konto, och dess synlighet är begränsad till kalendrar som kontot har åtkomst till. För en liten installation är det inget problem. För femtio rum blir det femtio inloggningar att underhålla — vilket är exakt den smärtan tjänstekontot tar bort.
Säkerhetsöverväganden
Båda metoderna är sunda. Nyanserna:
- Minsta möjliga behörighet. Ett tjänstekonto har bara de två behörighetsomfång ni beviljar det — kalenderåtkomst och skrivskyddad åtkomst till rumsresurskatalogen. Det är ingen superadministratör. Domänomfattande delegering är avgränsad till exakt dessa behörighetsomfång.
- Nyckelhantering. Tjänstekontots privata nyckel är känslig. The Room Display lagrar den i iOS-nyckelringen, inte i vanliga inställningar. Behandla JSON-filen som ni skulle behandla vilken hemlighet som helst — leverera den säkert (appen stödjer AirDrop-import) och mejla den inte runt.
- Enbart lokal arkitektur. Oavsett vilken metod ni väljer pratar appen direkt med Google — det finns inget tredjepartsmoln i mitten som lagrar er kalenderdata eller era autentiseringsuppgifter. Det är en genuin integritets- och GDPR-fördel jämfört med SaaS-plattformar för rumsbokning. Mer om säkerhetsmodellen i säkerhet för mötesrumsskärmar.
- Ren återkallning. Inaktivera tjänstekontots nyckel eller ta bort dess delegering för att stänga av alla skärmar på en gång; återkalla ett kontos åtkomst för att stänga av dess OAuth-skärmar.
En enkel beslutsregel
Om ni är en IT-administratör som rullar ut rum över en organisation, använd ett tjänstekonto — arbetet i konsolen i förväg betalar sig omedelbart och flottan sköter sig själv efteråt. Om ni är ett litet team eller en kontorschef som kopplar upp några rum själva, använd OAuth och gå vidare med er dag. Ni kan alltid börja med OAuth för en pilot och gå över till ett tjänstekonto när ni skalar upp — se rulla ut 10–50 rum utan ett IT-projekt.
Vanliga frågor
Är ett tjänstekonto säkrare än OAuth?
Ingetdera är i sig säkrare. Ett tjänstekonto är avgränsat till exakt de två kalender-/katalogbehörighetsomfången ni beviljar; OAuth är knutet till ett riktigt kontos åtkomst. Nyckeln med ett tjänstekonto är att skydda dess privata nyckel, som appen håller i nyckelringen.
Har Microsoft 365 också ett alternativ med tjänstekonto?
Nej. Microsoft 365 använder bara OAuth via Microsoft Graph API — det finns ingen Microsoft-motsvarighet till tjänstekonto. Tjänstekonton är en Google Workspace-funktion.
Kan tjänstekontot se rum som ingen har prenumererat på?
Ja — det är en central fördel. Det använder Admin SDK Directory API för att lista alla kalenderresurser i domänen, inte bara kalendrar en användare har lagt till, så varje rum dyker upp automatiskt.
Behöver jag administratörsrättigheter för Google Workspace för OAuth?
Nej. OAuth är inloggning per konto och kräver inga ändringar i adminkonsolen, vilket är varför det passar små installationer. Tjänstekonton kräver administratörsåtkomst för att aktivera domänomfattande delegering.
Kan jag byta metod senare?
Ja. Ni kan börja med OAuth för en pilot och konfigurera om skärmarna att använda ett tjänstekonto när ni skalar upp, eller tvärtom. Rummet och dess bokningar påverkas inte.
Relaterade guider
- Guide för bokning i Google Workspace
- Guide för rumsresurser i Google Kalender
- Hantera Google Kalender-rumsresurser i stor skala