Google Workspace
Google-tjenestekonto vs. OAuth
Hva bør du velge for møteromsskjermer
Sammenlign de to Google-autentiseringsmetodene The Room Display støtter — tjenestekonto med domenevid delegering vs. OAuth per konto — med en fordeler/ulemper-tabell.
Kort svar: bruk en tjenestekonto hvis du distribuerer mange rom, ønsker ubevoktet langtidsdrift, og har administratortilgang til Google Workspace — den autentiserer én gang via domenevid delegering og trenger aldri at et menneske logger inn på nytt. Bruk OAuth hvis du har en håndfull rom, ikke har lyst på arbeid i administrasjonskonsollen, eller bare vil ha den raskeste veien til en fungerende skjerm — du logger inn per iPad med en Google-konto. Begge er sikre; valget handler om skala og hvem som eier oppsettet.
The Room Display støtter to måter å koble til Google Kalender på, og oppsettsskjermene gjør det enkelt å velge en av dem. Men de passer svært forskjellige situasjoner, og å velge feil betyr enten å kjempe med administrasjonskonsollen for ett rom, eller å passe på innlogginger på tvers av femti. Slik bestemmer du deg.
De to metodene, ett avsnitt hver
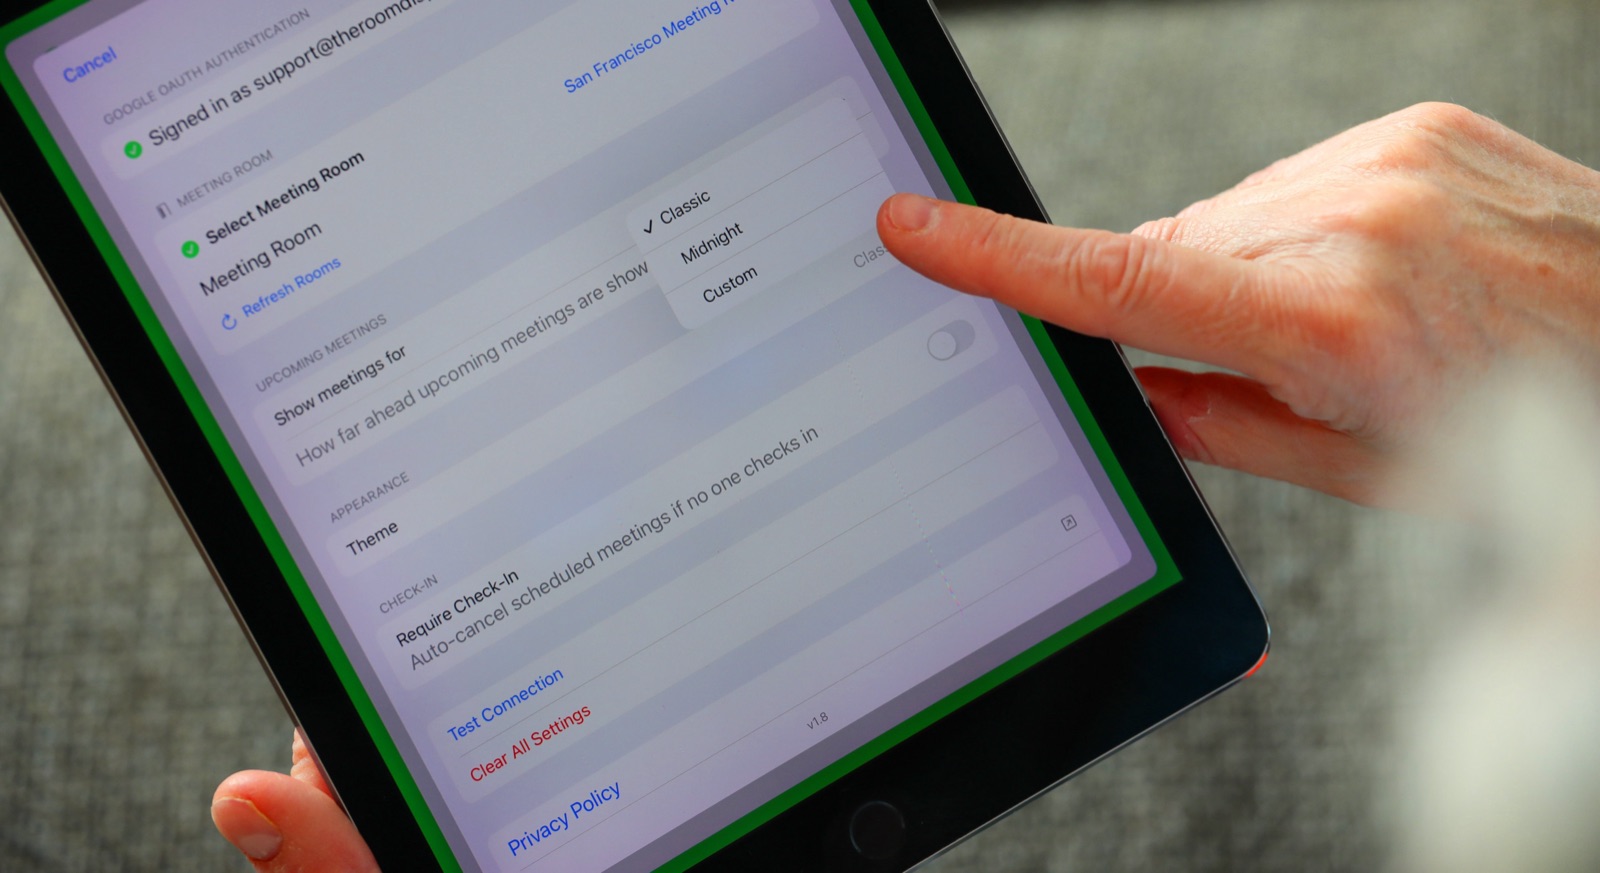
Tjenestekonto. En tjenestekonto er en ikke-menneskelig Google-identitet med en privat nøkkel. Med domenevid delegering aktivert i Google Workspace-administrasjonskonsollen kan den lese og skrive til enhver romkalender i organisasjonen din uten at en person noensinne logger inn. Du konfigurerer den én gang, og hver iPad bruker den. Dette er modellen bygget for flåter.
OAuth. OAuth er den kjente «Logg inn med Google»-flyten. På hver iPad logger du inn med en Google-konto som har tilgang til romkalenderen, godkjenner omfangene, og du er live. Ingen administrasjonskonsoll, ingen private nøkler — men legitimasjonen er knyttet til en ekte konto og dens tilgang.
Side-om-side-sammenligning
| Faktor | Tjenestekonto | OAuth |
|---|---|---|
| Best for | Mange rom, IT-eide utrullinger | 1–10 rom, rask oppsett |
| Krever Workspace-administrator | Ja (domenevid delegering) | Nei |
| Oppsettsinnsats | Høyere, én gang | Lav, per iPad |
| Ubevoktet på lang sikt | Ja — ingen ny autentisering | Innlogging kan trenge periodisk fornyelse |
| Henter alle rom automatisk | Ja (Admin SDK) | Begrenset til det kontoen kan se |
| Type legitimasjon | Privat nøkkel (JSON) | Innloggingstoken for konto |
| Tilbakekalling | Fjern delegering / deaktiver nøkkel | Tilbakekall kontotilgang |
Når du bør velge en tjenestekonto
Velg tjenestekonto-veien hvis noe av dette stemmer:
- Du distribuerer mer enn en håndfull rom, spesielt på tvers av bygninger.
- Du vil ha skjermer som kjører i årevis uten at noen må autentisere på nytt.
- Du vil at appen skal oppdage hver romressurs automatisk — tjenestekontoen bruker Admin SDK Directory API til å liste opp alle kalenderressurser i domenet, så du bare velger hvert rom fra en liste.
- IT-teamet ditt eier utrullingen og er komfortabel i Google Workspace-administrasjonskonsollen.
Engangskostnaden er reell: du oppretter tjenestekontoen i Google Cloud, aktiverer Kalender- og Admin SDK-API-ene, og autoriserer klient-ID-en med to omfang i administrasjonskonsollen. Men du gjør det én gang for hele flåten. Guiden vår for booking i Google Workspace går gjennom konsolltrinnene, og guiden for romressurser dekker ressurssiden.
Når du bør velge OAuth
Velg OAuth hvis:
- Du har ett rom eller et lite kontor og vil være i drift på fem minutter.
- Du ikke har eller ikke ønsker involvering fra Workspace-administrator.
- Du piloterer The Room Display før du forplikter deg til en bredere utrulling.
- Du foretrekker ingen private nøkler å lagre eller administrere.
Avveiningen: OAuth binder hver skjerm til en innlogget konto, og synligheten er begrenset til kalendere den kontoen har tilgang til. For et lite oppsett er det ikke noe problem. For femti rom blir det femti innlogginger å vedlikeholde — nettopp den smerten tjenestekontoen fjerner.
Sikkerhetshensyn
Begge metodene er solide. Nyansene:
- Minst mulig privilegium. En tjenestekonto har kun de to omfangene du gir den — kalendertilgang og skrivebeskyttet tilgang til romressurskatalogen. Den er ikke en superadministrator. Domenevid delegering er begrenset til nettopp disse omfangene.
- Nøkkelhåndtering. Tjenestekontoens private nøkkel er sensitiv. The Room Display lagrer den i iOS-nøkkelringen, ikke i vanlige innstillinger. Behandle JSON-filen som du ville behandlet enhver hemmelighet — lever den sikkert (appen støtter AirDrop-import) og ikke send den rundt på e-post.
- Kun lokal arkitektur. Uansett hvilken metode du velger, snakker appen direkte med Google — det er ingen tredjeparts-sky i midten som lagrer kalenderdataene eller legitimasjonen din. Det er en reell personvern- og GDPR-fordel fremfor SaaS-baserte bookingplattformer for rom. Mer om sikkerhetsmodellen i sikkerhet for møteromsskjermer.
- Tilbakekalling er rent. Deaktiver tjenestekontonøkkelen eller fjern delegeringen for å kutte av alle skjermer på én gang; tilbakekall en kontos tilgang for å kutte av dens OAuth-skjermer.
En enkel beslutningsregel
Hvis du er en IT-administrator som ruller ut rom på tvers av en organisasjon, bruk en tjenestekonto — forhåndsarbeidet i konsollen betaler seg umiddelbart tilbake, og flåten driver seg selv etterpå. Hvis du er et lite team eller en kontorsjef som kobler opp noen få rom selv, bruk OAuth og fortsett dagen din. Du kan alltid starte med OAuth for en pilot og gå over til en tjenestekonto når du skalerer — se rull ut 10–50 rom uten et IT-prosjekt.
Ofte stilte spørsmål
Er en tjenestekonto sikrere enn OAuth?
Ingen av dem er iboende sikrere. En tjenestekonto er begrenset til nøyaktig de to kalender-/katalogomfangene du gir den; OAuth er knyttet til en ekte kontos tilgang. Nøkkelen med en tjenestekonto er å beskytte dens private nøkkel, som appen oppbevarer i nøkkelringen.
Har Microsoft 365 også et tjenestekonto-alternativ?
Nei. Microsoft 365 bruker kun OAuth via Microsoft Graph API — det finnes ingen Microsoft-tjenestekonto-ekvivalent. Tjenestekontoer er en Google Workspace-funksjon.
Kan tjenestekontoen se rom ingen har abonnert på?
Ja — det er en nøkkelfordel. Den bruker Admin SDK Directory API til å liste opp alle kalenderressurser i domenet, ikke bare kalendere en bruker har lagt til, slik at hvert rom dukker opp automatisk.
Trenger jeg Google Workspace-administratorrettigheter for OAuth?
Nei. OAuth er innlogging per konto og krever ingen endringer i administrasjonskonsollen, som er derfor den passer for små oppsett. Tjenestekontoer krever administratortilgang for å aktivere domenevid delegering.
Kan jeg bytte metode senere?
Ja. Du kan starte med OAuth for en pilot og rekonfigurere skjermene til å bruke en tjenestekonto når du skalerer opp, eller omvendt. Rommet og dets bookinger påvirkes ikke.
Relaterte guider
- Guide for booking i Google Workspace
- Guide for romressurser i Google Kalender
- Administrere Google Kalender-romressurser i stor skala