Google Workspace
Googleサービスアカウント vs OAuth
会議室ディスプレイにはどちらを選ぶべきか
The Room Displayが対応する2つのGoogle認証方式——ドメイン全体委任を使うサービスアカウントとアカウントごとのOAuth——をメリット・デメリット表で比較します。
短い答え: 多数の部屋を展開し、長期にわたる無人運用を望み、Google Workspaceの管理者権限がある場合はサービスアカウントを使ってください——ドメイン全体委任で一度認証すれば、人間が再サインインする必要は二度とありません。少数の部屋しかなく、管理コンソールでの作業をしたくない、あるいはとにかく最速でディスプレイを稼働させたい場合はOAuthを使ってください——iPadごとにGoogleアカウントでサインインします。どちらも安全性は確保されており、選択の基準は規模と設定を誰が管理するかです。
The Room DisplayはGoogleカレンダーへの接続方法を2種類サポートしており、設定画面ではどちらも簡単に選べます。しかし両者は全く異なる状況に適しており、選択を誤ると、1部屋のために管理コンソールと格闘するか、50部屋分のサインインを常時見守るかのどちらかになってしまいます。ここでは判断方法を解説します。
2つの方式をそれぞれ一言で
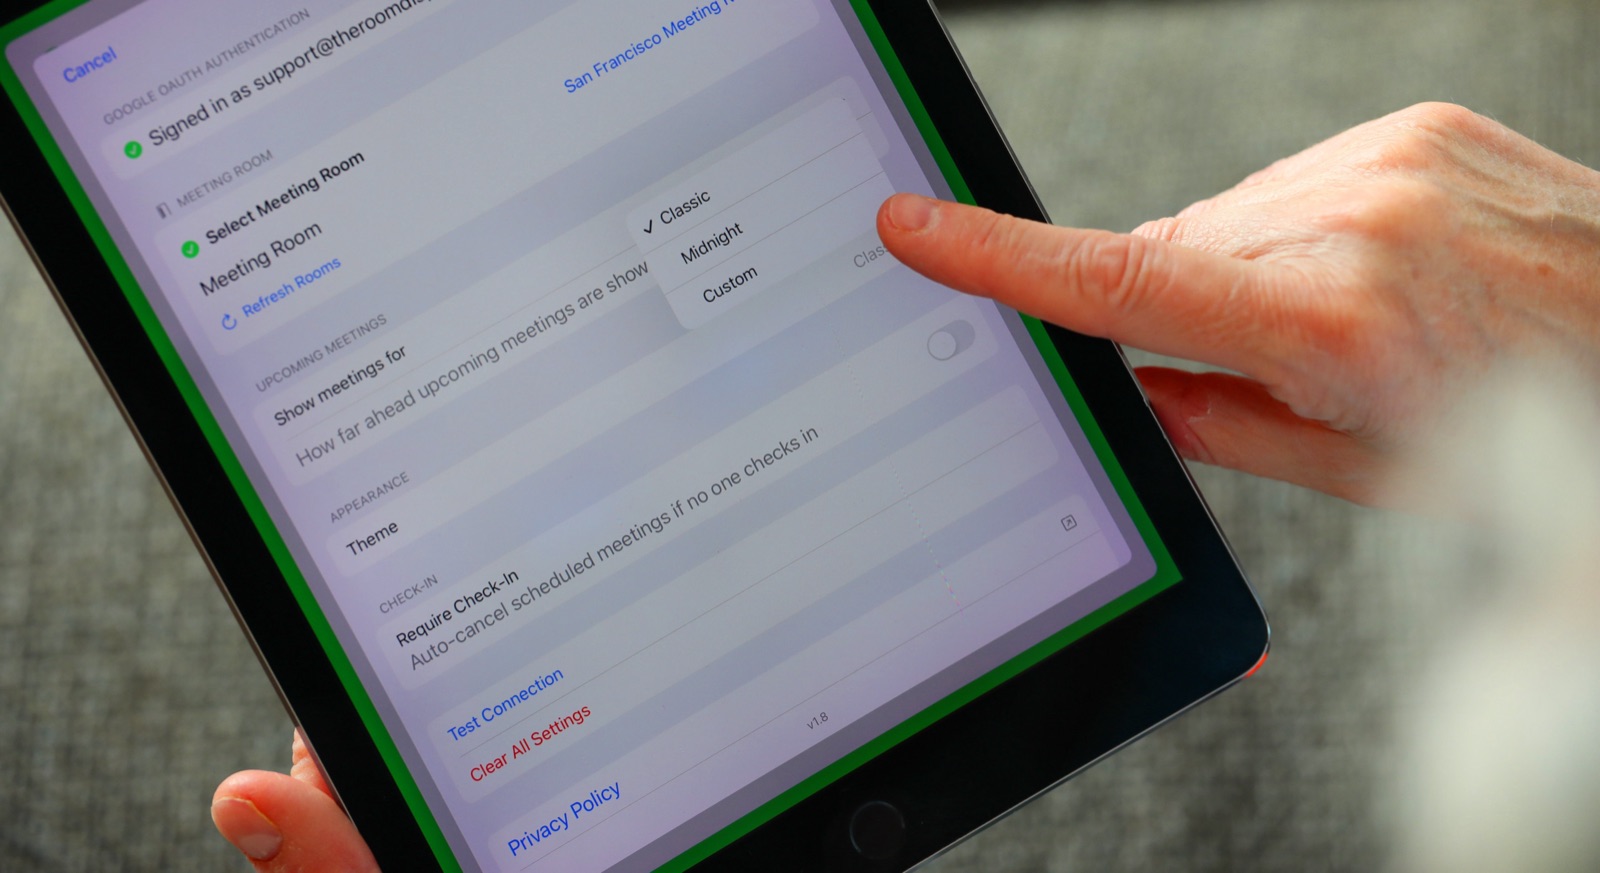
サービスアカウント。 サービスアカウントとは、秘密鍵を持つ非人間のGoogle IDです。Google Workspace 管理コンソールでドメイン全体委任を有効にすると、組織内のどの会議室カレンダーも、人が一度もサインインすることなく読み書きできます。一度設定すれば、すべてのiPadがそれを利用します。これはフリート向けに作られたモデルです。
OAuth。 OAuthはおなじみの「Googleでサインイン」フローです。各iPadで、その部屋のカレンダーにアクセスできるGoogleアカウントでサインインし、スコープを承認すれば、すぐに利用開始できます。管理コンソールも秘密鍵も不要ですが、資格情報は実在のアカウントとそのアクセス権に紐づきます。
比較表
| 要素 | サービスアカウント | OAuth |
|---|---|---|
| 最適な用途 | 多数の部屋、IT主導の展開 | 1〜10部屋、迅速なセットアップ |
| Workspace管理者権限が必要 | はい(ドメイン全体委任) | いいえ |
| セットアップの手間 | 高い(一度きり) | 低い(iPadごと) |
| 長期の無人運用 | 可能——再認証不要 | サインインは時々更新が必要な場合あり |
| すべての部屋を自動取得 | 可能(Admin SDK) | そのアカウントが見える範囲に限定 |
| 資格情報の種類 | 秘密鍵(JSON) | アカウントサインイントークン |
| 失効方法 | 委任の解除/鍵の無効化 | アカウントのアクセス権を取り消し |
サービスアカウントを選ぶべき場合
以下のいずれかに当てはまる場合は、サービスアカウント方式を選んでください。
- 特に複数のビルにまたがって、数部屋以上を展開する予定がある。
- 何年も誰も再認証することなく稼働し続けるディスプレイが欲しい。
- アプリにすべての会議室リソースを自動的に検出させたい——サービスアカウントはAdmin SDK Directory APIを使ってドメイン内のすべてのカレンダーリソースを列挙するため、一覧から各部屋を選ぶだけで済みます。
- IT部門が展開を主導しており、Google Workspace管理コンソールの操作に慣れている。
初期コストは確かに存在します。Google Cloudでサービスアカウントを作成し、CalendarとAdmin SDKのAPIを有効にし、管理コンソールで2つのスコープとともにそのクライアントIDを承認する必要があります。しかしこれはフリート全体に対して一度で済みます。管理コンソールの手順についてはGoogle Workspace予約ガイドを、リソース側については会議室リソースガイドをご覧ください。
OAuthを選ぶべき場合
以下に当てはまる場合はOAuthを選んでください。
- 1部屋、あるいは小規模なオフィスがあり、5分で稼働させたい。
- Workspace管理者の関与が不要、あるいは望ましくない。
- 広範な展開を決める前にThe Room Displayを試験導入している。
- 保管・管理する秘密鍵を持ちたくない。
トレードオフとして、OAuthでは各ディスプレイがサインインしたアカウントに紐づき、そのアカウントがアクセスできるカレンダーにしか対応できません。小規模なセットアップであれば問題になりませんが、50部屋になると50件のサインインを維持する必要が生じます——これはまさにサービスアカウントが解消してくれる負担です。
セキュリティ上の考慮点
どちらの方式も安全です。細かな違いは以下の通りです。
- 最小権限。 サービスアカウントは付与した2つのスコープ——カレンダーアクセスと読み取り専用の会議室リソースディレクトリアクセス——のみを保持します。スーパー管理者ではありません。ドメイン全体委任もそれらのスコープのみに限定されます。
- 鍵の取り扱い。 サービスアカウントの秘密鍵は機密情報です。The Room Displayはこれを通常の設定ではなくiOSキーチェーンに保存します。JSONファイルは他の秘密情報と同様に扱い、安全に受け渡し(アプリはAirDropインポートに対応しています)、メールで送り回さないようにしてください。
- ローカル完結型アーキテクチャ。 どちらの方式を選んでも、アプリはGoogleと直接通信します——カレンダーデータや資格情報を保存する第三者のクラウドは間に存在しません。これはSaaS型の会議室予約プラットフォームに対する真のプライバシーとGDPR上の優位性です。セキュリティモデルの詳細は会議室ディスプレイのセキュリティをご覧ください。
- 失効はクリーン。 サービスアカウントの鍵を無効化するか委任を解除すれば、すべてのディスプレイを一度に遮断できます。アカウントのアクセス権を取り消せば、そのアカウントを使うOAuthディスプレイを遮断できます。
シンプルな判断基準
組織全体に会議室を展開するIT管理者であれば、サービスアカウントを使ってください——事前の管理コンソール作業はすぐに元が取れ、その後フリートは自律的に稼働します。少人数のチームや、自分でいくつかの部屋を設定するオフィスマネージャーであれば、OAuthを使ってその日の仕事に戻りましょう。試験導入としてOAuthから始め、規模拡大に合わせてサービスアカウントに移行することもいつでも可能です——ITプロジェクトなしで10〜50部屋を展開するをご覧ください。
よくある質問
サービスアカウントはOAuthより安全ですか?
どちらが本質的により安全というわけではありません。サービスアカウントは付与した2つのカレンダー/ディレクトリスコープのみに限定され、OAuthは実在のアカウントのアクセス権に紐づきます。サービスアカウントで重要なのは秘密鍵の保護であり、アプリはこれをキーチェーンに保管します。
Microsoft 365にもサービスアカウントの選択肢はありますか?
いいえ。Microsoft 365はMicrosoft Graph API経由のOAuthのみを使用し、Microsoftのサービスアカウントに相当するものはありません。サービスアカウントはGoogle Workspaceの機能です。
サービスアカウントは誰も購読していない部屋も見えますか?
はい——これが大きな利点です。Admin SDK Directory APIを使ってドメイン内のすべてのカレンダーリソースを一覧化するため、ユーザーが追加したカレンダーだけでなく、すべての部屋が自動的に表示されます。
OAuthにはGoogle Workspace管理者権限が必要ですか?
いいえ。OAuthはアカウントごとのサインインであり、管理コンソールの変更は不要です。これが小規模なセットアップに適している理由です。サービスアカウントはドメイン全体委任を有効にするために管理者権限が必要です。
後から方式を切り替えることはできますか?
はい。試験導入としてOAuthから始め、規模拡大時にディスプレイをサービスアカウント方式に再設定することも、その逆も可能です。部屋とその予約には影響ありません。