Google Workspace
Google-Dienstkonto vs. OAuth
Was wählen Sie für Raumdisplays?
Vergleich der beiden von The Room Display unterstützten Google-Authentifizierungsmethoden — Dienstkonto mit domänenweiter Delegation vs. OAuth pro Konto — mit einer Vor-/Nachteile-Tabelle.
Kurzantwort: Verwenden Sie ein Dienstkonto, wenn Sie viele Räume bereitstellen, einen langfristigen unbeaufsichtigten Betrieb wünschen und Zugriff auf die Google-Workspace-Administration haben — es authentifiziert sich einmalig über domänenweite Delegation und braucht nie wieder eine menschliche Anmeldung. Verwenden Sie OAuth, wenn Sie eine Handvoll Räume haben, keine Lust auf Arbeit in der Admin-Konsole verspüren oder einfach den schnellsten Weg zu einem funktionierenden Display wollen — Sie melden sich pro iPad mit einem Google-Konto an. Beide sind sicher; die Wahl hängt von Skalierung und davon ab, wer die Einrichtung verantwortet.
The Room Display unterstützt zwei Wege, sich mit Google Calendar zu verbinden, und die Einrichtungsbildschirme machen es leicht, sich für eine der beiden zu entscheiden. Aber sie passen zu sehr unterschiedlichen Situationen, und die falsche Wahl bedeutet entweder, sich für einen Raum mit der Admin-Konsole herumzuschlagen oder Anmeldungen bei fünfzig Räumen im Blick zu behalten. So entscheiden Sie richtig.
Die beiden Methoden in je einem Absatz
Dienstkonto. Ein Dienstkonto ist eine nicht-menschliche Google-Identität mit einem privaten Schlüssel. Mit aktivierter domänenweiter Delegation in der Google-Workspace-Admin-Konsole kann es jeden Raumkalender in Ihrer Organisation lesen und beschreiben, ohne dass sich je eine Person anmelden muss. Sie richten es einmal ein, und jedes iPad nutzt es. Das ist das Modell, das für Flotten gebaut wurde.
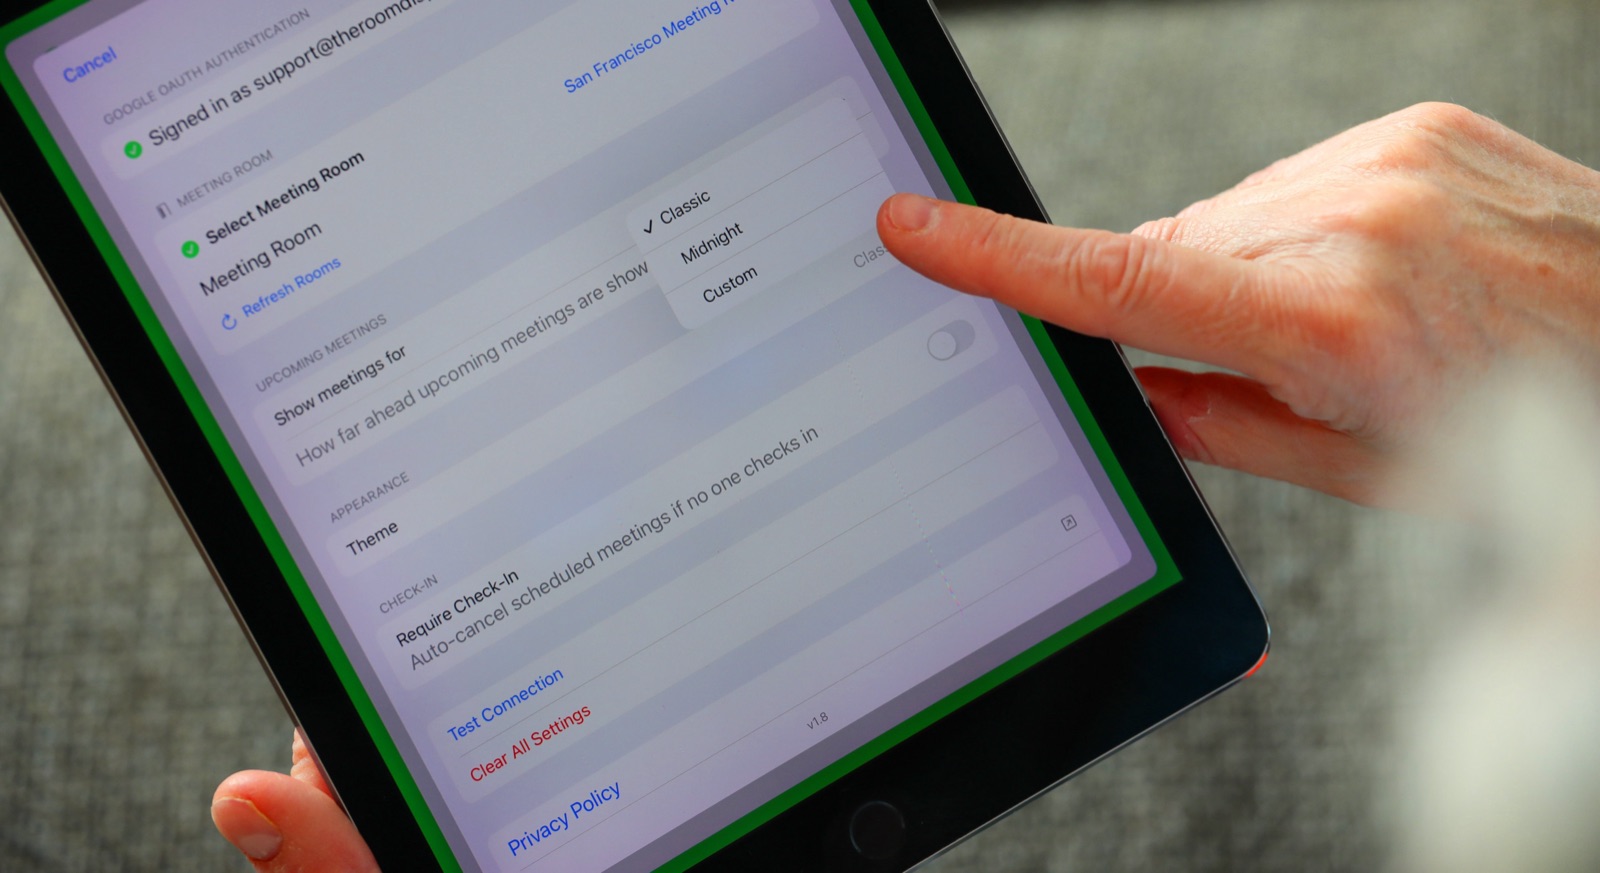
OAuth. OAuth ist der vertraute „Mit Google anmelden“-Ablauf. Auf jedem iPad melden Sie sich mit einem Google-Konto an, das Zugriff auf den Kalender des Raums hat, bestätigen die Berechtigungen, und schon läuft es. Keine Admin-Konsole, keine privaten Schlüssel — aber die Anmeldedaten sind an ein echtes Konto und dessen Zugriff gebunden.
Direkter Vergleich
| Faktor | Dienstkonto | OAuth |
|---|---|---|
| Am besten für | Viele Räume, IT-geführte Ausrollungen | 1–10 Räume, schnelle Einrichtung |
| Erfordert Workspace-Admin | Ja (domänenweite Delegation) | Nein |
| Einrichtungsaufwand | Höher, einmalig | Gering, pro iPad |
| Unbeaufsichtigt langfristig | Ja — keine erneute Authentifizierung | Anmeldung braucht gelegentlich eine Auffrischung |
| Findet alle Räume automatisch | Ja (Admin SDK) | Begrenzt auf das, was das Konto sehen kann |
| Art der Anmeldedaten | Privater Schlüssel (JSON) | Konto-Anmelde-Token |
| Widerruf | Delegation entfernen / Schlüssel deaktivieren | Kontozugriff widerrufen |
Wann Sie sich für ein Dienstkonto entscheiden sollten
Wählen Sie den Dienstkonto-Weg, wenn eines der Folgenden zutrifft:
- Sie stellen mehr als eine Handvoll Räume bereit, insbesondere über mehrere Gebäude hinweg.
- Sie wollen Displays, die jahrelang laufen, ohne dass sich jemand erneut authentifizieren muss.
- Sie wollen, dass die App jede Raumressource automatisch findet — das Dienstkonto nutzt die Admin SDK Directory API, um alle Kalenderressourcen in der Domäne aufzulisten, sodass Sie jeden Raum einfach aus einer Liste auswählen.
- Ihr IT-Team verantwortet die Bereitstellung und ist mit der Google-Workspace-Admin-Konsole vertraut.
Der einmalige Aufwand ist real: Sie erstellen das Dienstkonto in Google Cloud, aktivieren die Calendar- und Admin-SDK-APIs und autorisieren dessen Client-ID mit zwei Berechtigungsbereichen in der Admin-Konsole. Aber Sie tun es einmal für die gesamte Flotte. Unsere Google-Workspace-Buchungsanleitung führt durch die Konsolen-Schritte, und die Anleitung zu Raumressourcen behandelt die Ressourcenseite.
Wann Sie sich für OAuth entscheiden sollten
Wählen Sie OAuth, wenn:
- Sie einen Raum oder ein kleines Büro haben und in fünf Minuten live sein wollen.
- Sie keine Beteiligung der Workspace-Administration haben oder wollen.
- Sie The Room Display testen, bevor Sie sich für eine größere Ausrollung entscheiden.
- Sie keine privaten Schlüssel speichern oder verwalten möchten.
Der Kompromiss: OAuth bindet jedes Display an ein angemeldetes Konto, und dessen Sichtbarkeit ist auf Kalender begrenzt, auf die dieses Konto zugreifen kann. Für eine kleine Einrichtung ist das kein Thema. Bei fünfzig Räumen werden daraus fünfzig Anmeldungen, die gepflegt werden müssen — genau der Aufwand, den das Dienstkonto beseitigt.
Sicherheitsüberlegungen
Beide Methoden sind solide. Die Feinheiten:
- Geringstmögliche Berechtigung. Ein Dienstkonto besitzt nur die beiden Berechtigungsbereiche, die Sie ihm gewähren — Kalenderzugriff und schreibgeschützten Zugriff auf das Raumressourcenverzeichnis. Es ist kein Super-Admin. Die domänenweite Delegation ist exakt auf diese Berechtigungsbereiche beschränkt.
- Schlüsselhandhabung. Der private Schlüssel des Dienstkontos ist sensibel. The Room Display speichert ihn in der iOS-Keychain, nicht in einfachen Einstellungen. Behandeln Sie die JSON-Datei wie jedes andere Geheimnis — liefern Sie sie sicher aus (die App unterstützt den AirDrop-Import) und verschicken Sie sie nicht per E-Mail.
- Rein lokale Architektur. Für welche Methode Sie sich auch entscheiden, die App spricht direkt mit Google — es gibt keine Cloud eines Drittanbieters dazwischen, die Ihre Kalenderdaten oder Anmeldedaten speichert. Das ist ein echter Datenschutz- und DSGVO-Vorteil gegenüber SaaS-Raumbuchungsplattformen. Mehr zum Sicherheitsmodell unter Raumdisplay-Sicherheit.
- Widerruf ist sauber. Deaktivieren Sie den Schlüssel des Dienstkontos oder entfernen Sie dessen Delegation, um alle Displays auf einmal abzuschneiden; widerrufen Sie den Zugriff eines Kontos, um dessen OAuth-Displays abzuschneiden.
Eine einfache Entscheidungsregel
Wenn Sie ein IT-Administrator sind, der Räume organisationsweit ausrollt, verwenden Sie ein Dienstkonto — der Vorabaufwand in der Konsole zahlt sich sofort aus, und die Flotte läuft danach von allein. Wenn Sie ein kleines Team oder eine Büroleitung sind, die selbst ein paar Räume einrichtet, verwenden Sie OAuth und machen Sie mit Ihrem Tag weiter. Sie können jederzeit mit OAuth für einen Pilotversuch beginnen und zu einem Dienstkonto wechseln, wenn Sie skalieren — siehe 10–50 Räume ausrollen ohne IT-Projekt.
Häufig gestellte Fragen
Ist ein Dienstkonto sicherer als OAuth?
Keines ist von Natur aus sicherer. Ein Dienstkonto ist genau auf die beiden Kalender-/Verzeichnis-Berechtigungsbereiche beschränkt, die Sie ihm gewähren; OAuth ist an den Zugriff eines echten Kontos gebunden. Der Knackpunkt bei einem Dienstkonto ist der Schutz seines privaten Schlüssels, den die App in der Keychain aufbewahrt.
Hat Microsoft 365 auch eine Dienstkonto-Option?
Nein. Microsoft 365 nutzt ausschließlich OAuth über die Microsoft Graph API — es gibt kein Microsoft-Äquivalent zum Dienstkonto. Dienstkonten sind eine Google-Workspace-Funktion.
Kann das Dienstkonto Räume sehen, die niemand abonniert hat?
Ja — das ist ein zentraler Vorteil. Es nutzt die Admin SDK Directory API, um alle Kalenderressourcen in der Domäne aufzulisten, nicht nur Kalender, die ein Nutzer hinzugefügt hat, sodass jeder Raum automatisch erscheint.
Brauche ich Google-Workspace-Administratorrechte für OAuth?
Nein. OAuth ist eine Anmeldung pro Konto und erfordert keine Änderungen in der Admin-Konsole, weshalb es sich für kleine Einrichtungen eignet. Dienstkonten erfordern Admin-Zugriff, um die domänenweite Delegation zu aktivieren.
Kann ich später die Methode wechseln?
Ja. Sie können mit OAuth für einen Pilotversuch beginnen und die Displays später auf ein Dienstkonto umstellen, wenn Sie skalieren, oder umgekehrt. Der Raum und seine Buchungen bleiben davon unberührt.
Weiterführende Anleitungen
- Google-Workspace-Buchungsanleitung für Besprechungsräume
- Anleitung zu Google-Calendar-Raumressourcen
- Google-Calendar-Raumressourcen im großen Maßstab verwalten